


Los celulares se han convertido en uno de los principales objetivos de los ciberdelincuentes debido a la enorme cantidad de información sensible que almacenan. Datos bancarios, documentos laborales, credenciales de acceso, fotografías, conversaciones privadas y sistemas biométricos convierten a estos dispositivos en un punto crítico dentro de la seguridad digital cotidiana.
Frente al crecimiento sostenido de amenazas móviles, la Agencia de Seguridad Nacional de Estados Unidos difundió una guía con recomendaciones específicas orientadas tanto a usuarios particulares como a organizaciones. El objetivo es reducir vulnerabilidades y limitar las posibilidades de espionaje, robo de datos o instalación de software malicioso.
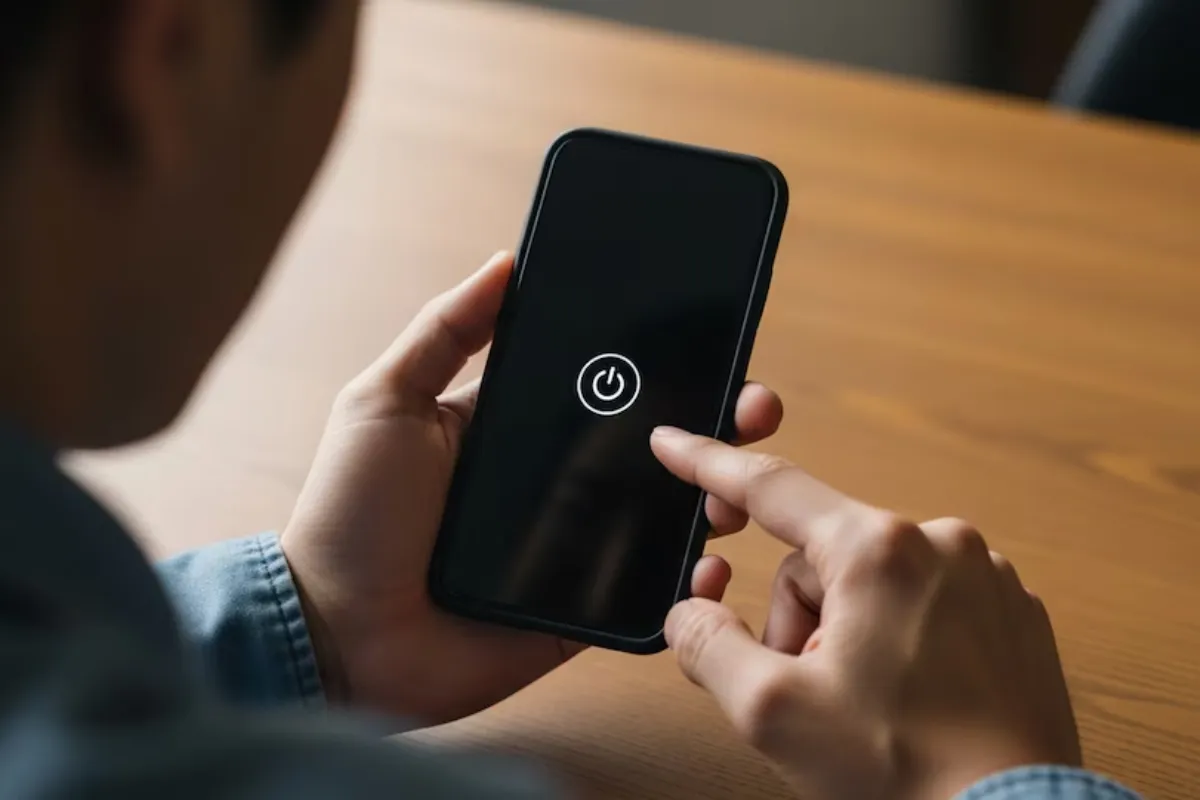
Entre las medidas destacadas aparece una práctica simple pero poco habitual: apagar y volver a encender el celular al menos una vez por semana. La recomendación busca interrumpir procesos maliciosos que puedan ejecutarse de manera silenciosa en segundo plano dentro del dispositivo.
Muchas herramientas de vigilancia remota y familias de spyware dependen de la permanencia continua del sistema encendido para mantenerse activas. El reinicio corta temporalmente esos procesos, dificulta la persistencia de ataques avanzados y añade una barrera de protección sin necesidad de instalar software adicional.
La guía también advierte sobre varios hábitos cotidianos que aumentan considerablemente la exposición a amenazas digitales.
Los principales riesgos señalados incluyen:
- Conectarse a redes WiFi públicas.
- Descargar aplicaciones fuera de tiendas oficiales.
- Mantener sistemas sin actualizar.
- Utilizar cargadores o cables desconocidos.
- Abrir enlaces o archivos sospechosos.
- Mantener activados WiFi y Bluetooth innecesariamente.
Uno de los focos más importantes de preocupación está relacionado con los accesorios de carga. La NSA alertó sobre el uso de cargadores, cables o estaciones USB de procedencia desconocida, ya que pueden convertirse en una puerta de entrada para programas espía o malware.
Este tipo de ataques es conocido como “juice jacking”, una técnica que aprovecha conexiones USB manipuladas para transferir software malicioso o extraer información del dispositivo mientras se carga la batería. Las estaciones de carga públicas ubicadas en aeropuertos, hoteles o centros comerciales representan uno de los principales escenarios de riesgo.
La recomendación oficial es utilizar únicamente accesorios originales o certificados adquiridos mediante fabricantes confiables. Además, se desaconseja conectar teléfonos personales a computadoras institucionales mediante USB, WiFi o Bluetooth para evitar transferencia involuntaria de datos o infecciones cruzadas entre dispositivos.
La protección del acceso al celular también ocupa un lugar central dentro de las recomendaciones de seguridad. La NSA considera que la configuración del bloqueo de pantalla funciona como el primer escudo frente a intentos de intrusión.
Las medidas sugeridas para fortalecer autenticación incluyen:
- Configurar PIN o contraseñas de al menos seis dígitos.
- Activar borrado automático tras 10 intentos fallidos.
- Configurar bloqueo automático tras cinco minutos.
- Utilizar reconocimiento facial o huella dactilar.
- Evitar contraseñas simples o repetidas.
- Mantener activas las herramientas de seguridad integradas.
La combinación entre autenticación biométrica y contraseñas robustas incrementa significativamente la dificultad para acceder al contenido del dispositivo sin autorización.
La guía también enfatiza la importancia de controlar conexiones inalámbricas y reducir exposición innecesaria. Mantener activados WiFi y Bluetooth de forma permanente facilita potenciales accesos no autorizados y aumenta la superficie vulnerable del equipo.
Por ello, la NSA recomienda desactivar ambas funciones cuando no estén siendo utilizadas y eliminar de la memoria del teléfono las redes WiFi previamente almacenadas que ya no sean necesarias.
Otra de las advertencias apunta al manejo de mensajes y archivos recibidos. Expertos desaconsejan abrir enlaces o documentos enviados por remitentes desconocidos y recuerdan que incluso cuentas legítimas pueden ser utilizadas como mecanismo de ataque si fueron comprometidas previamente.
El organismo también alerta sobre el uso del celular en conversaciones sensibles o espacios donde pueda existir riesgo de interceptación de información. En determinados contextos, un dispositivo vulnerable puede convertirse en herramienta de espionaje incluso sin interacción visible del usuario.
Más allá de las herramientas técnicas avanzadas, la guía refleja un cambio importante en la forma de entender la seguridad móvil: muchas amenazas actuales aprovechan hábitos cotidianos y descuidos básicos más que fallos extremadamente sofisticados.
En un escenario donde el celular funciona como centro de identidad digital, medio de pago, herramienta laboral y espacio de almacenamiento personal, prácticas simples como reiniciar el dispositivo, controlar conexiones o utilizar accesorios certificados comienzan a ser consideradas parte esencial de la higiene digital diaria.